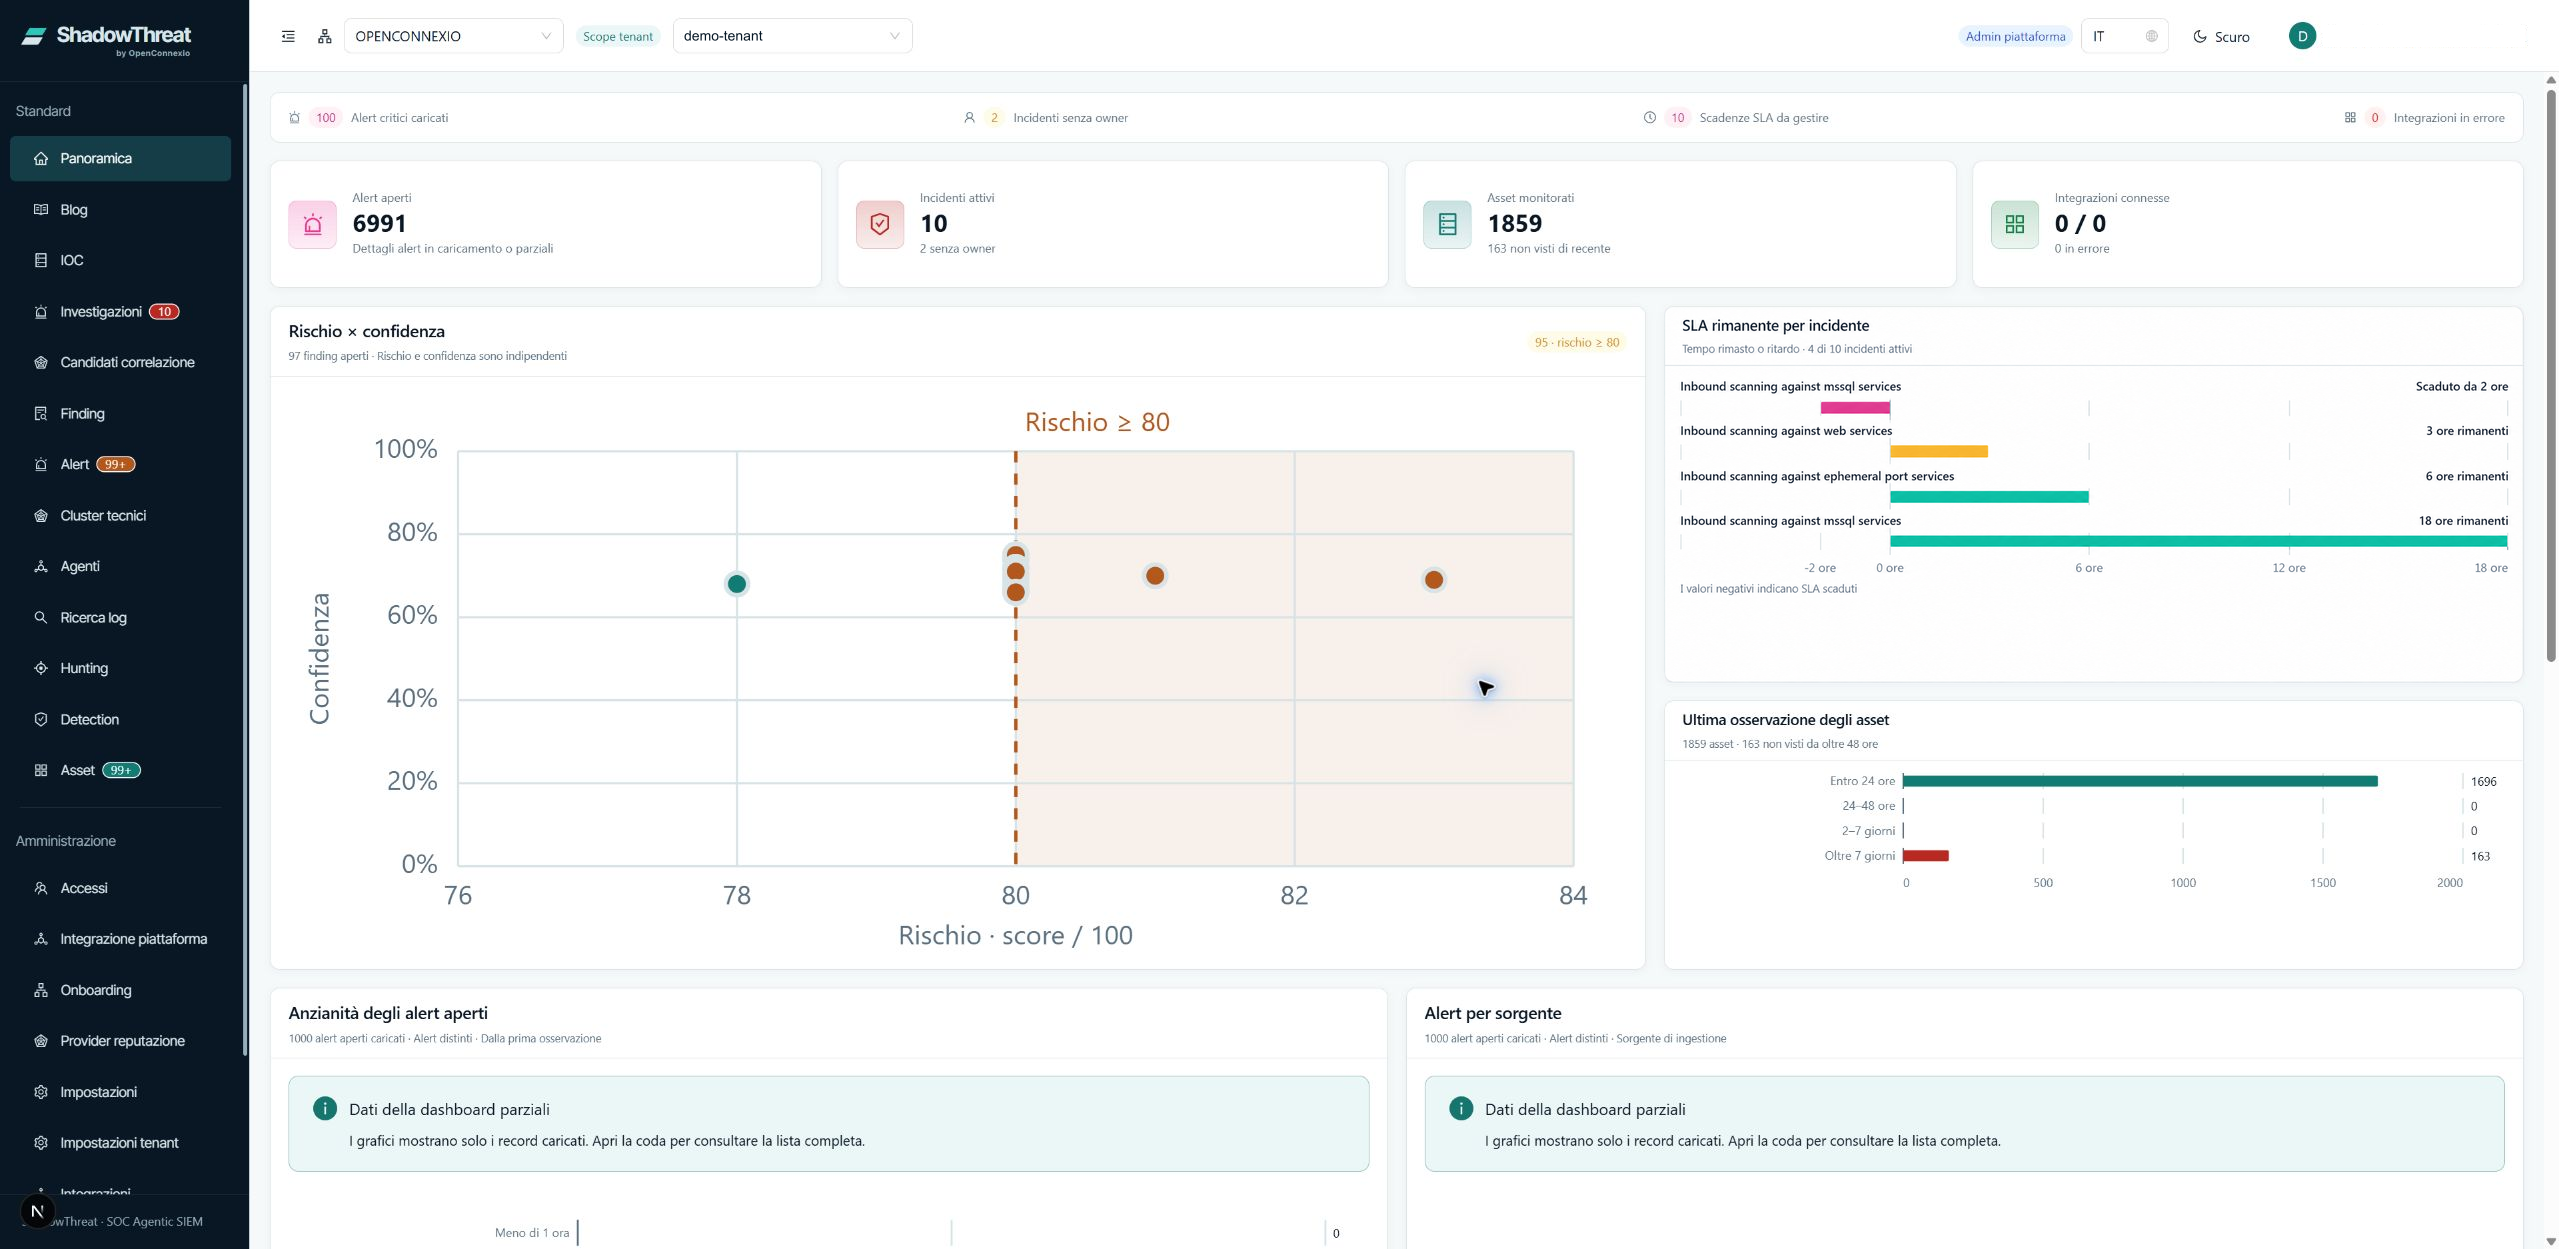
Panoramica operativa
Avvisi aperti, incidenti in corso, sistemi monitorati e integrazioni disponibili per il cliente o l’ambiente selezionato.
Halloween edition
Piattaforma e servizio SOC gestito
ShadowThreat riunisce in un solo ambiente gli avvisi di sicurezza, le verifiche, gli incidenti e le attività da assegnare. Può essere usata dal tuo team di sicurezza, dal tuo MSP/MSSP oppure come piattaforma del servizio SOC gestito direttamente da OpenConnexio.
Dall’avviso iniziale alla gestione dell’incidente, con evidenze e responsabilità sempre collegate.
Ci hanno scelto


NIS2
ShadowThreat centralizza monitoraggio e gestione degli incidenti, rende tracciabili evidenze e decisioni e mantiene espliciti ruoli, perimetri e responsabilità operative.
La conformità NIS2 riguarda l’organizzazione nel suo complesso e dipende anche da processi, configurazione, misure tecniche e governance adottate.
Un solo percorso di lavoro
Avvisi aperti, incidenti in corso, sistemi monitorati e integrazioni disponibili per il cliente o l’ambiente selezionato.
Ogni avviso segue un percorso chiaro: verifica, approfondimento, decisione, evidenze e attività da svolgere.
Regole e indicatori di minaccia vengono preparati, approvati e pubblicati in modo controllato.
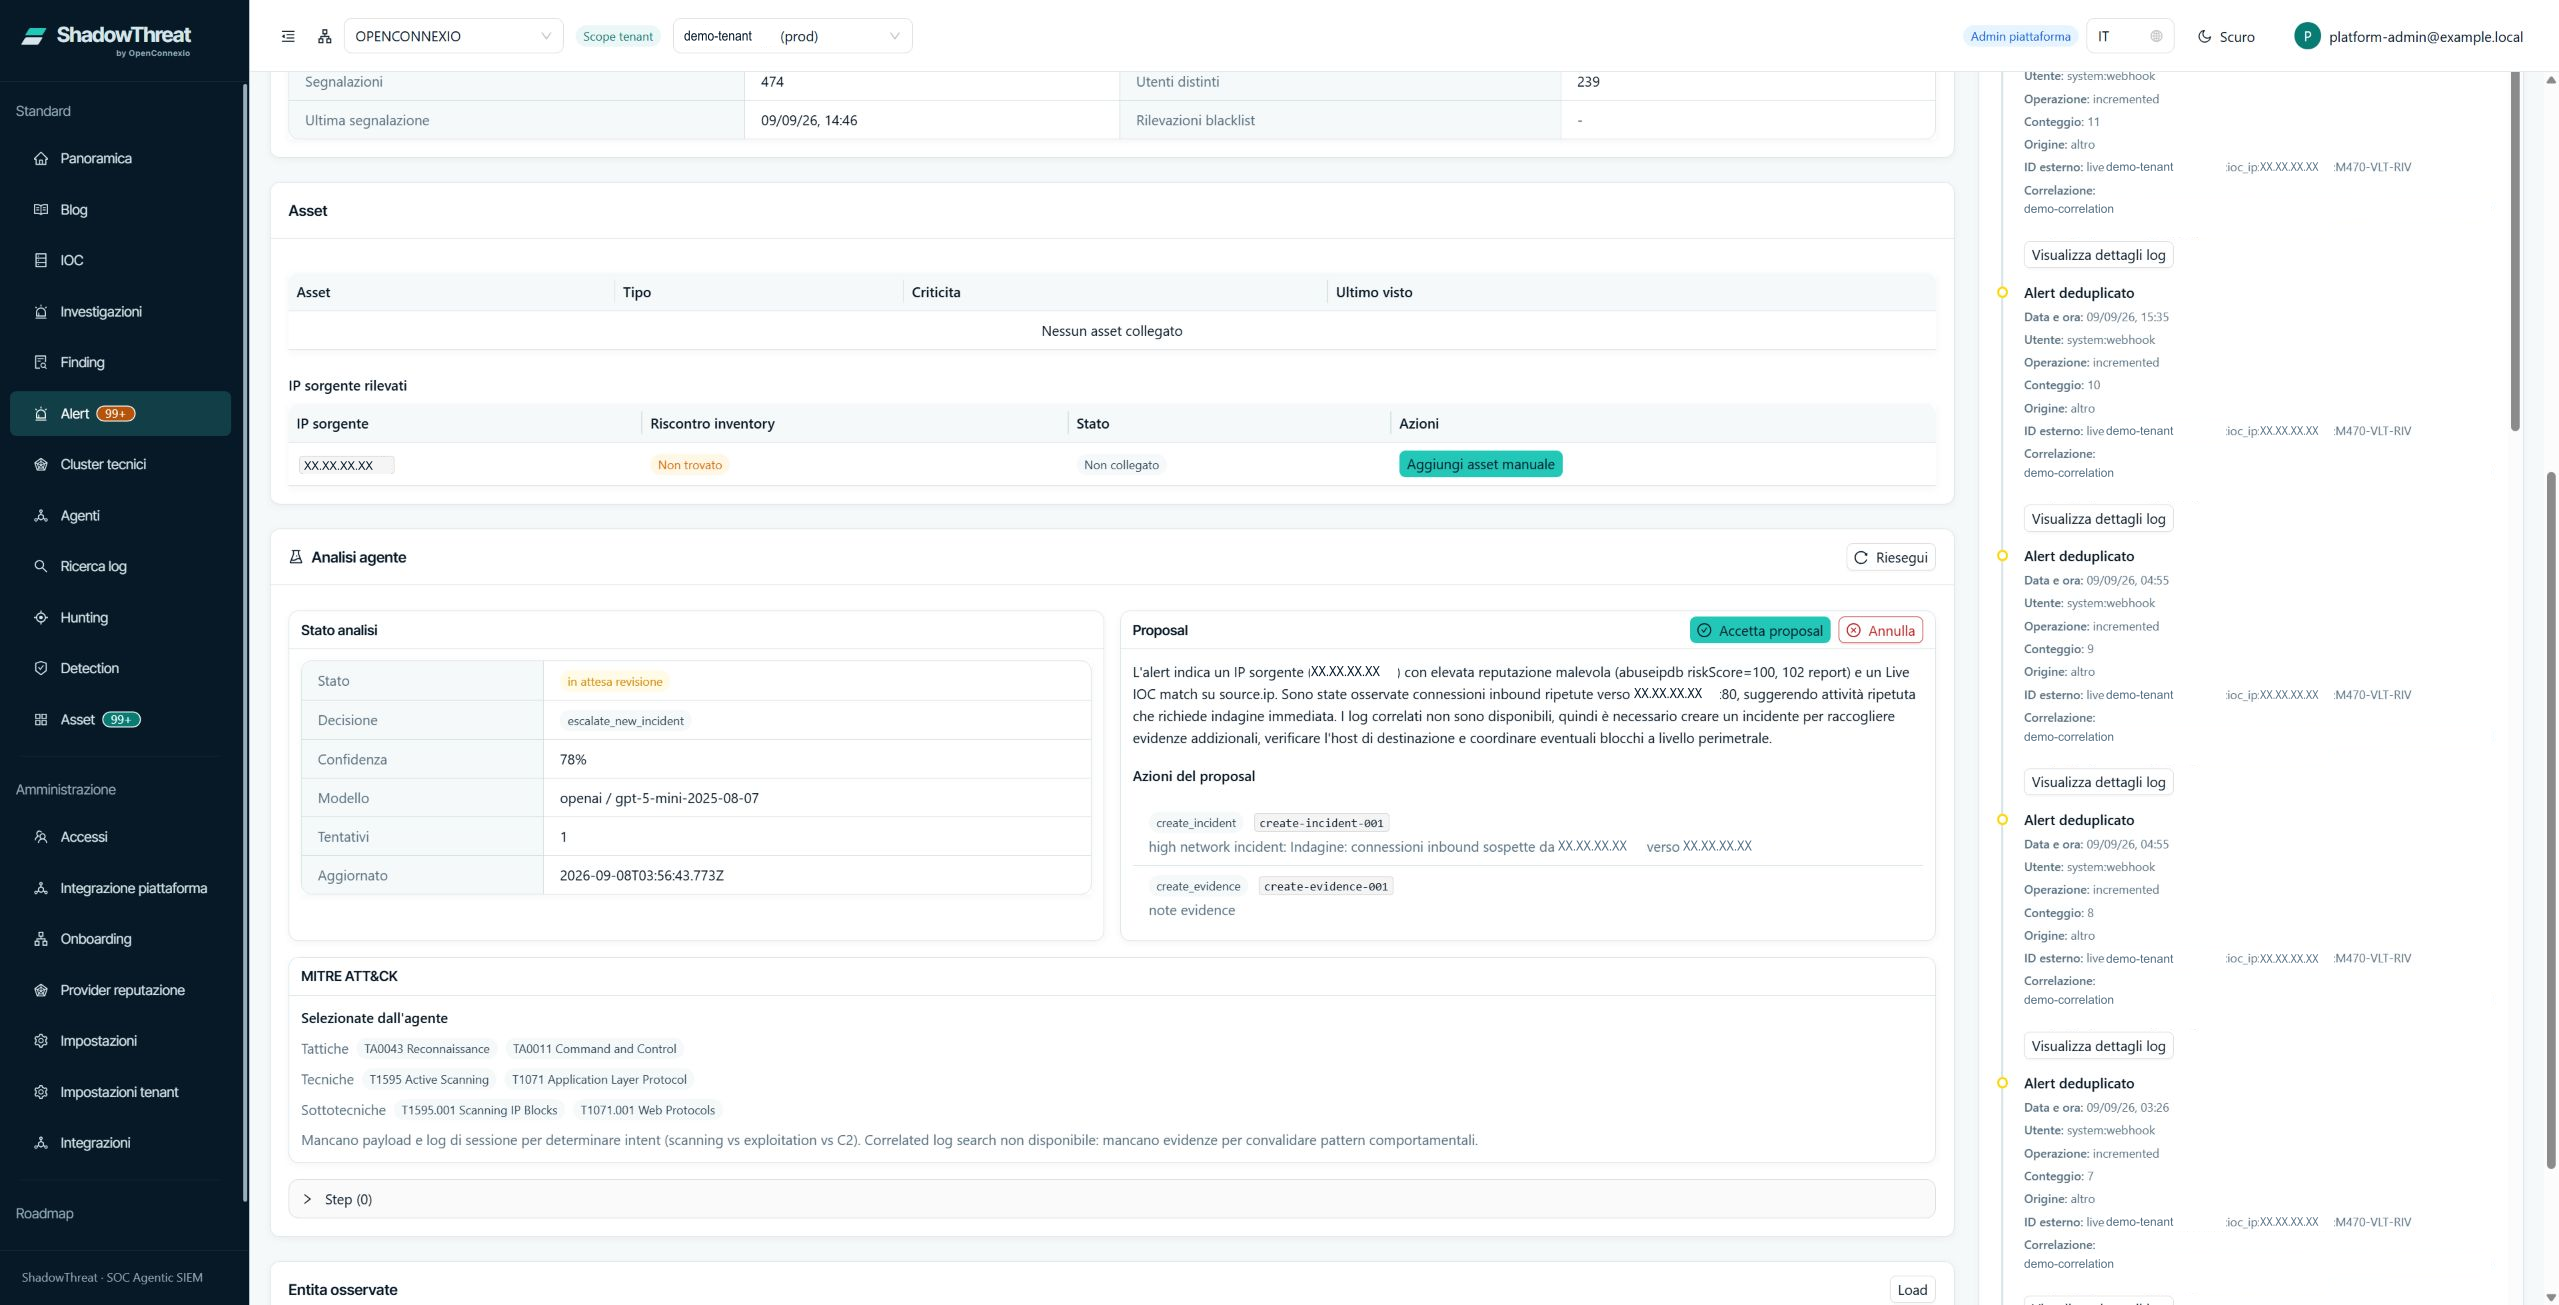
L’AI prepara una proposta motivata e ne indica il livello di affidabilità; l’analista verifica e decide.
Come adottare ShadowThreat
Che tu abbia già un SOC, lavori con un provider o voglia affidare la gestione a OpenConnexio, il percorso mantiene chiari priorità, responsabilità ed evidenze.
Se non hai un SOC interno, OpenConnexio può gestire attraverso ShadowThreat la valutazione degli avvisi e il coordinamento degli incidenti.
Se hai già un team di sicurezza, ShadowThreat riunisce priorità, verifiche, responsabilità e attività nello stesso percorso.
Se affidi la sicurezza a un provider, ShadowThreat mantiene separati clienti, dati e responsabilità in una vista coordinata.
Se devi proteggere la tua organizzazione, puoi adottare la piattaforma oppure affidare a OpenConnexio il servizio SOC.
Human-in-the-loop
L’analisi assistita riassume gli avvisi, raccoglie le evidenze, segnala i fattori di rischio e propone le azioni possibili. Mostra anche il livello di affidabilità della proposta e, per i team tecnici, il riferimento al framework MITRE ATT&CK.
Nessuna azione viene applicata senza la decisione dell’analista. L’analisi può essere accettata, modificata o annullata.
Vedi ShadowThreat nel tuo scenario
Partiamo dalle tue esigenze: puoi usare ShadowThreat con il tuo team oppure affidare il servizio SOC a OpenConnexio.